MS ribadisce che Windows 11 non è meno sicuro dopo oltre 1.100 correzioni e avverte: gli hacker possono sfruttare le vulnerabilità in poche ore
Windows ha richiesto più di 1.000 correzioni di sicurezza nell'ottobre 2026, ma MS sostiene che il sistema operativo non sia “meno sicuro” e mette in guardia gli utenti dal rinviare gli aggiornamenti di Windows. L'azienda teme che l'IA possa individuare un numero ancora maggiore di bug critici, mentre accelera il proprio sistema di rilevamento delle vulnerabilità basato sull'IA in un gioco “agentico” del gatto e del topo.
Secondo la Guida agli aggiornamenti di sicurezza di ottobre di MS, la più ampia release di sicurezza dell'azienda per ottobre 2026 ha risolto 1.413 CVE nell'intero portafoglio di prodotti.
Gli avvertimenti di MS non sono improvvisi. Li sto osservando da sei mesi, e quello più esplicito è arrivato nel luglio 2026.
Jeremy Chapman, dirigente di MS 365 che lavora a stretto contatto con i clienti Windows in materia di sicurezza, ha fortemente sconsigliato di ritardare gli aggiornamenti di Windows. Ha inoltre osservato che MS non raccomanda più di posticipare gli aggiornamenti mensili di tre o più giorni, perché “il rischio è reale” e “il numero totale di vulnerabilità risolte è in aumento dall'aprile di quest'anno”.
“Se gli aggiornamenti qualitativi critici contenenti correzioni di sicurezza vengono distribuiti solo un paio di settimane dopo la loro pubblicazione, gli aggressori che utilizzano l'IA hanno tutto il tempo necessario per individuare e sfruttare le falle di sicurezza note”, ha avvertito Jeremy.
Se l'avvertimento di Jeremy non vi convince, considerate il crescente numero di vulnerabilità segnalate ogni mese e confrontatelo con i dati del 2025. Ho creato questa tabella utilizzando il portale di sicurezza di MS, assicurandomi che rispecchiasse accuratamente lo stato attuale della sicurezza di Windows.
Ogni nuovo mese fa apparire meno allarmante quello precedente, sollevando al contempo interrogativi su quanto possa aumentare ancora il numero dei problemi di sicurezza.
MS utilizza inoltre l'IA per contribuire allo sviluppo di queste correzioni, sollevando dubbi sul fatto che questo approccio possa causare un maggior numero di bug per gli utenti comuni. I bug di Windows continuano a interessare le funzionalità destinate ai consumatori, tra cui lo strumento di backup integrato Cronologia file, che continua a non funzionare, e il bug dell'audio USB, che non è stato ancora risolto completamente.
MS afferma che un maggior numero di correzioni non significa che Windows sia meno sicuro
Secondo MS, gli utenti non dovrebbero presumere che Windows sia meno sicuro solo perché ha ricevuto migliaia di correzioni, anche se l'azienda avverte che il numero potrebbe aumentare ulteriormente.
MS sostiene che Windows stia definendo un nuovo standard per la gestione delle vulnerabilità grazie a importanti progressi nell'analisi delle vulnerabilità di sicurezza supportata dall'IA. Ciò consente a MS e ai suoi partner di individuare bug su una scala molto più ampia.
Allo stesso tempo, MS riconosce che “l'IA sta accelerando la scoperta delle vulnerabilità da entrambe le parti”.
“Può aiutare i difensori a individuare e correggere prima le vulnerabilità”, ha dichiarato Nuno Costa, Partner Director di Windows Servicing and Delivery. “Può anche aiutare gli aggressori a cercare vulnerabilità prima che siano disponibili le correzioni e ad analizzare le patch pubblicate dopo il rilascio. Tutto ciò rende ancora più importante una protezione tempestiva”.
MS afferma di utilizzare l'IA su vasta scala per individuare i bug di Windows e aiutare gli ingegneri a correggerli più rapidamente che mai. Tuttavia, sostiene che i propri standard qualitativi rimangano elevati e che né il codice di Windows né il processo aziendale di verifica delle patch siano stati compromessi.
“Il numero di CVE, tuttavia, non racconta l'intera storia”, ha osservato il responsabile della sicurezza di MS in un lungo documento esaminato da Windows Latest. “Stiamo utilizzando l'IA per esaminare più codice e in modo più approfondito”.
“Un numero più elevato di CVE non significa che Windows sia diventato meno sicuro”, insiste l'azienda. “Significa che sono state individuate e risolte più vulnerabilità, riducendo le opportunità a disposizione degli aggressori per sfruttarle”.
MS sostiene che venga identificato un maggior numero di bug di Windows perché l'azienda sta esaminando più codice e garantendo maggiore trasparenza sui risultati ottenuti.
“La trasparenza rende queste correzioni più facilmente utilizzabili”, sostiene l'azienda, osservando che le informazioni sulle CVE aiutano i ricercatori esterni e i team di sicurezza a comprendere meglio le vulnerabilità che interessano Windows.
Durante un recente evento dedicato all'hardware, MS ha promesso di rendere Windows ancora più sicuro. Tuttavia, gli utenti non dovrebbero aspettarsi una diminuzione del numero di vulnerabilità, poiché è improbabile che la situazione torni a quella di diversi anni fa.
MS usa l'IA per individuare i bug di Windows, ma anche gli aggressori possono utilizzarla
MS ha messo in evidenza il proprio strumento, MDASH, uno scanner basato sull'IA che utilizza il modello di sicurezza dell'azienda e integra anche tecnologie di partner come Mythos di Anthropic. Lo strumento include agenti specializzati progettati per individuare e convalidare potenziali vulnerabilità.
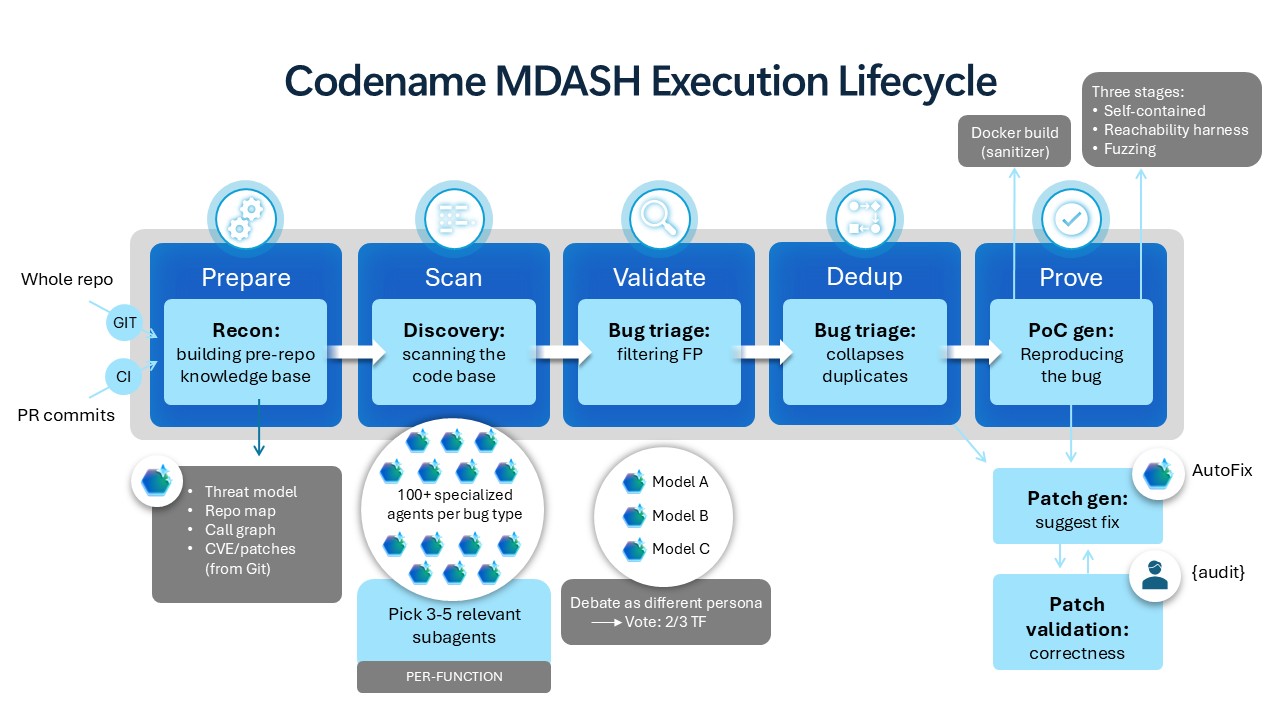
Tuttavia, l'IA non ha sostituito gli ingegneri, almeno non ancora. Sebbene l'IA individui i bug e contribuisca allo sviluppo delle correzioni, un ingegnere umano rimane coinvolto e prende le decisioni finali. L'IA aiuta inoltre gli ingegneri a determinare rapidamente quali versioni di Windows siano interessate da uno specifico bug, consentendo una distribuzione più rapida delle correzioni.
MS non vuole che gli utenti ritardino gli aggiornamenti mensili perché, una volta pubblicato un aggiornamento e divulgati i dettagli delle vulnerabilità attraverso le relative CVE, i malintenzionati possono utilizzare l'IA per analizzare la correzione e comprendere la vulnerabilità sottostante.
MS avverte che questo processo potrebbe avvenire nel giro di poche ore, motivo per cui invita gli utenti a installare gli aggiornamenti non appena diventano disponibili. Jeremy aveva già sottolineato lo stesso punto, ma i dati di MS hanno mostrato che meno della metà dei dispositivi aziendali inclusi nel campione aveva installato l'aggiornamento di sicurezza dopo due settimane.
Gli aggiornamenti di Windows possono introdurre bug, ma le infezioni da malware o ransomware possono causare danni molto più gravi. Gli utenti dovrebbero quindi evitare di rinviare gli aggiornamenti per più di tre giorni. Se un rinvio è necessario, dovrebbero navigare in Internet con cautela ed eseguire esclusivamente programmi affidabili.
Windows Latest dipende da lettori come voi. Sceglieteci come fonte preferita su Google Discover e Ricerca Google e aiutate il nostro giornalismo indipendente a raggiungere più persone.